
Wireshark(网络协议分析器)3.4.6.0 网络抓包分析
时间:2026-09-24 15:11
大小:53.8M
系统:Windows
语言:简体中文
时间:2026-09-24 15:11
大小:53.8M
系统:Windows
语言:简体中文
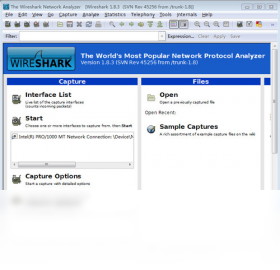
Wireshark 是一款全球广泛使用的开源网络协议分析工具,常被网络管理员、安全工程师和开发人员用于深入排查网络故障、分析数据包流向以及检测潜在的安全威胁。它能够实时捕获流经网卡的数据流量,并以极为细致的层级结构展示每一个数据包的协议头与载荷内容,让原本晦涩难懂的网络通信过程变得清晰可见。无论你是想定位局域网延迟的根源,还是需要验证某个应用程序的通信是否加密合规,Wireshark 都能提供专业级的数据支撑。对于普通用户而言,它也是学习网络原理、理解 TCP/IP 协议栈运作方式的绝佳实践平台。
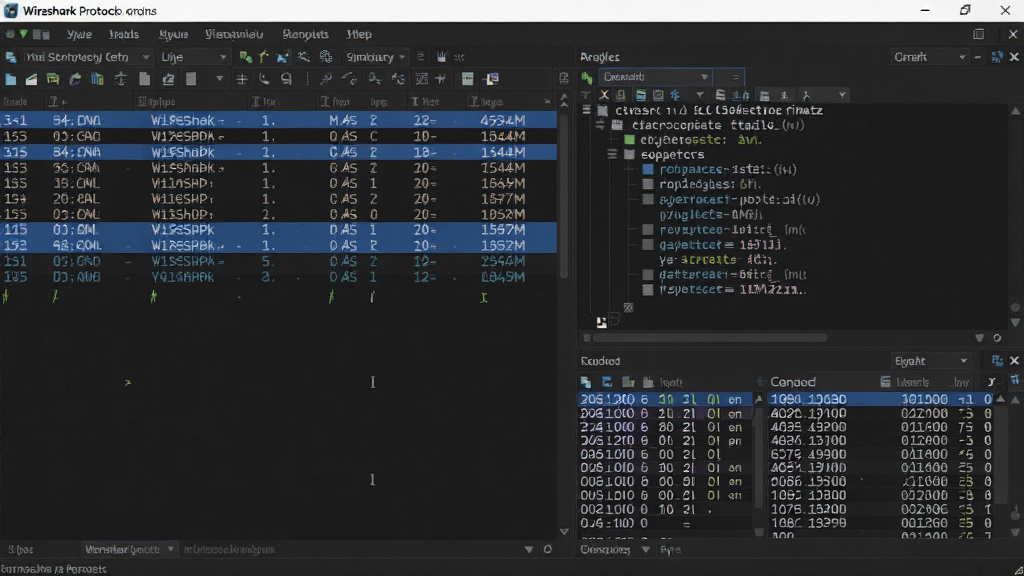
Wireshark 支持从数百种网络接口中实时抓取数据包,并对超过三千种协议进行深度解码。它不仅能显示数据包的源地址、目的地址、端口号和协议类型,还能逐层展开协议字段,让用户精确查看每一个比特位的含义。无论是常见的 HTTP、TCP、UDP,还是工业控制领域的 Modbus、S7 通信协议,Wireshark 都能提供详尽的解析结果,帮助技术人员快速定位异常流量。
面对海量的网络数据包,Wireshark 提供了灵活的过滤机制。用户可以通过捕获过滤器在抓包前限定只记录特定条件的数据,从而减少资源占用;也可以在抓包后使用显示过滤器快速筛选出感兴趣的会话。例如,输入“http.request.method == GET”即可只显示所有 GET 请求,输入“ip.addr == 192.168.1.1”就能聚焦特定主机的通信记录。掌握过滤器语法是提升分析效率的关键所在。
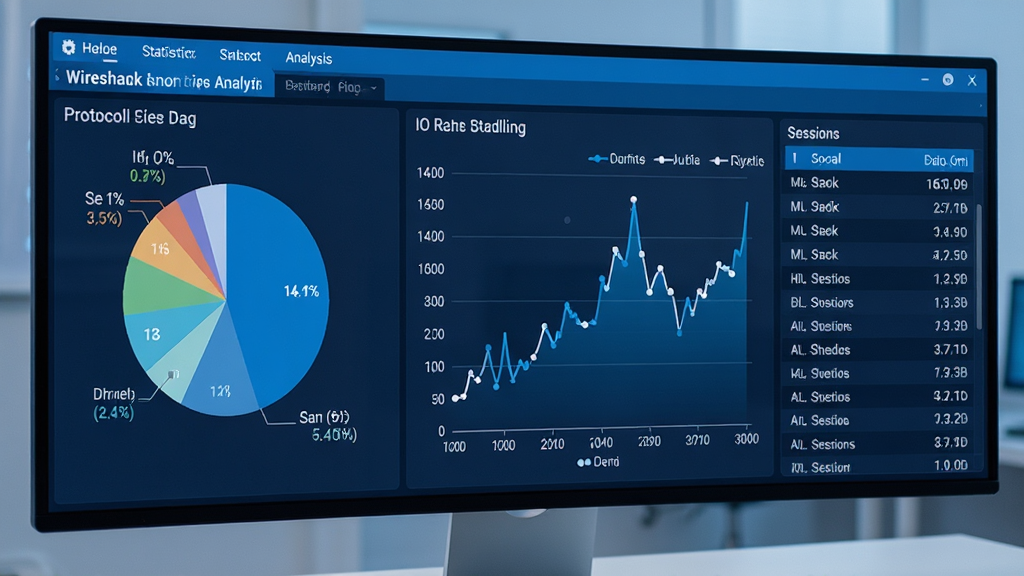
Wireshark 内置了丰富的统计工具,能够生成会话列表、端点统计、协议层次图以及 IO 流量图表。用户可以通过“统计”菜单一键查看网络中的 top talkers、各协议的带宽占用比例,甚至能还原出完整的 TCP 流重组内容。这些可视化报告对于撰写网络性能评估文档或向团队汇报故障排查结论非常有帮助,让数据自己“说话”。
Wireshark 可在 Windows、macOS、Linux 等多种操作系统上稳定运行,并且遵循 GNU GPL 开源协议,个人和企业均可免费使用。其活跃的社区持续贡献新的协议解析器和功能插件,确保软件能够紧跟网络技术发展的步伐。对于预算有限但又需要专业抓包能力的用户来说,Wireshark 无疑是最具性价比的选择。
| 操作环节 | 具体说明 | 核心要点 |
|---|---|---|
| 选择网卡 | 启动软件后,主界面会列出当前设备所有可用的网络接口,包括有线网卡、无线网卡和虚拟网卡。双击需要监听的接口即可开始捕获。 | 务必选择正确的网卡,否则无法抓到目标流量 |
| 设置捕获过滤器 | 在捕获选项中输入过滤表达式,如“tcp port 80”表示只抓取 80 端口的 TCP 流量。合理使用可大幅减少无关数据包干扰。 | 过滤器语法需准确,错误表达式会导致抓不到任何包 |
| 开始与停止捕获 | 点击左上角蓝色鲨鱼鳍图标开始抓包,点击红色方形按钮停止。抓包过程中可随时查看已捕获的数据包列表。 | 长时间抓包会占用大量内存,建议适时停止并保存 |
| 使用显示过滤器 | 在过滤栏输入表达式并回车,如“http”只显示 HTTP 协议包,“ip.src==10.0.0.1”只显示来自该 IP 的包。 | 显示过滤器不影响已抓包数据,可反复调整 |
| 追踪数据流 | 右键点击任意数据包,选择“追踪流”即可查看完整的 TCP 或 HTTP 会话内容,便于分析请求与响应过程。 | 追踪流能还原应用层数据,是分析问题的利器 |
| 保存与导出 | 通过“文件”菜单可将捕获的数据保存为 pcap 或 pcapng 格式,方便后续离线分析或分享给同事。 | pcapng 是默认格式,兼容性最好 |
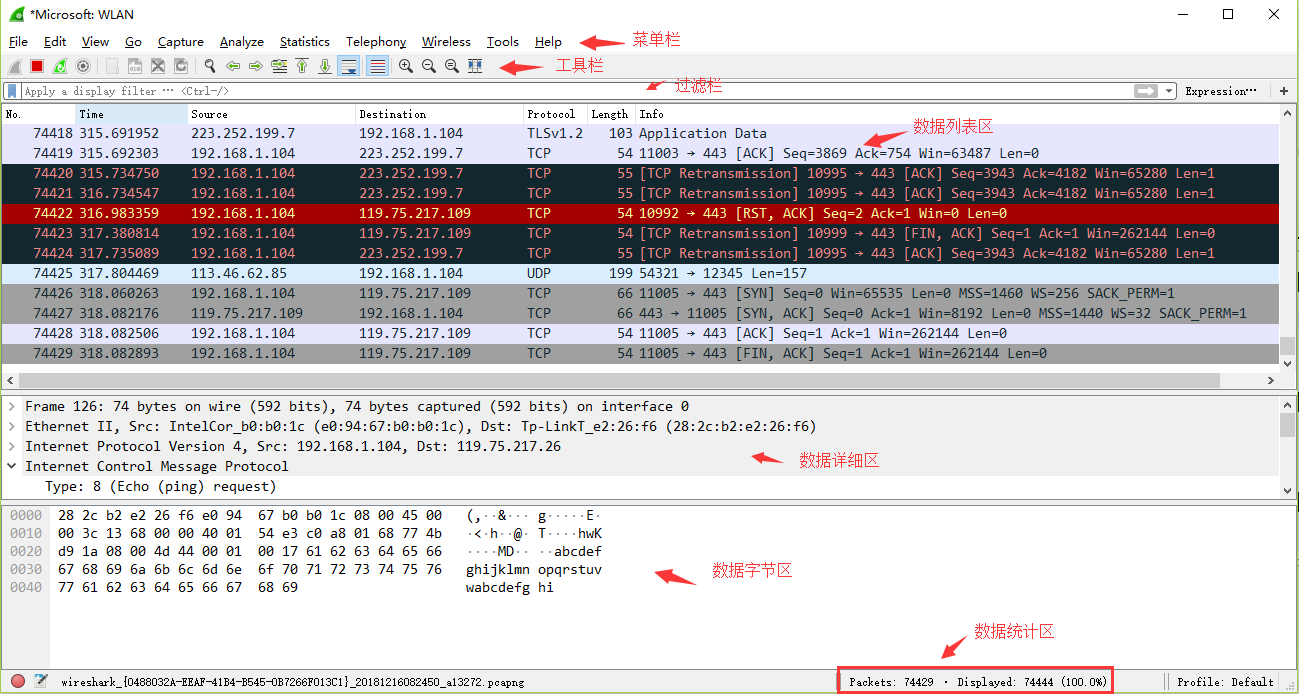
Wireshark 是一款开源的网络协议分析器,通俗来说就是“抓包软件”。它的主要作用是捕获流经网卡的数据包,并把这些数据包按照协议规范逐层拆解展示,帮助用户理解网络通信的细节。它本身不修改也不拦截数据包,只是被动地“监听”和“记录”。关于安全性,Wireshark 本身是合法且安全的工具,全球众多企业和教育机构都在使用。但需要注意的是,抓取到的数据包中可能包含账号密码等敏感信息,因此不要在公共网络随意抓取他人流量,也不要把抓包文件随意分享,以免造成隐私泄露。只要在合法合规的前提下使用,Wireshark 是一款非常值得信赖的网络分析利器。
抓包操作其实并不复杂,按照以下步骤即可快速上手。第一步,下载并安装 Wireshark,安装时记得勾选 Npcap 驱动。第二步,以管理员身份运行软件,在主界面选择你要监听的网卡,比如有线网卡或无线网卡。第三步,如果需要只抓特定流量,可以在捕获过滤器栏输入表达式,例如“tcp port 443”表示只抓 HTTPS 流量。第四步,点击左上角的蓝色鲨鱼鳍按钮开始抓包,此时软件会实时显示捕获到的数据包。第五步,在目标操作完成后点击红色停止按钮。第六步,在显示过滤器栏输入条件筛选出你关心的数据包,比如输入“http”只看网页请求。第七步,右键点击感兴趣的数据包选择“追踪流”查看完整会话内容。最后,可以通过文件菜单将抓包结果保存为 pcapng 文件,方便日后分析。整个过程直观易懂,多练习几次就能熟练掌握。
在 Wireshark 的显示过滤器栏中,可以使用“ip.src”和“ip.dst”两个关键字来分别过滤源 IP 和目的 IP。例如,输入“ip.src == 192.168.1.100”表示只显示源地址为 192.168.1.100 的数据包;输入“ip.dst == 10.0.0.1”表示只显示目的地址为 10.0.0.1 的数据包。如果想同时过滤某个 IP 的收发流量,可以使用“ip.addr == 192.168.1.100”,这样无论该 IP 是源还是目的,都会被显示出来。此外,还可以结合逻辑运算符进行组合过滤,比如“ip.src == 192.168.1.100 && tcp.port == 80”表示只显示来自该 IP 且 TCP 端口为 80 的数据包。掌握这些过滤表达式,可以让你在海量数据中迅速锁定目标,大幅提升分析效率。
 Wireshark(网络协议分析器)3.4.6.0 网络抓包分析
 网络编程 / 53.8M / 26-09-24下载
 ublime Text(代码编辑器)绿色版4.0.0绿色破解版
 网络编程 / 25.6M / 26-07-24下载
 橙光制作工具电脑版2.4.8.0425 官方最新版网络编程 / 96.8M / 26-07-28下载
 RPABOT(通讯机器人)0.1.188.0 官方版网络编程 / 81.4M / 26-07-27下载
 Python代码生成器1.0内测版网络编程 / 3KB / 26-07-23下载
 Visual Unit(C/C++单元测试工具)4.6 最新版网络编程 / 68.5M / 26-07-23下载
 爱编程少儿浏览器1.0 官方最新版网络编程 / 161.2M / 26-07-28下载
 TCP/UDP应用开发调试助手{package_version_name} 网络调试工具网络编程 / 666KB / 26-09-12下载
 ThinkSNS4.1 社交系统源码网络编程 / 31.4M / 26-09-13下载
 Spacebuilder2026 社区建站系统网络编程 / 21.5M / 26-09-13下载
 Sublime Text
 Dependency Walker
 Java SE Development Kit (JDK)