
WinDbg10.0.26100.1742 蓝屏分析调试工具
时间:2026-10-08 06:32
大小:18.4M
系统:Win7/Win8/Win10/Win11
语言:多国语言
时间:2026-10-08 06:32
大小:18.4M
系统:Win7/Win8/Win10/Win11
语言:多国语言
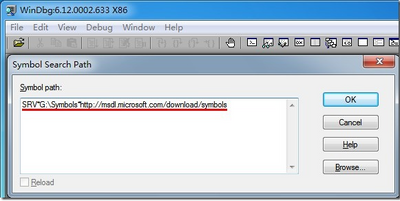
WinDbg 是微软官方出品的一款强大且专业的调试工具,主要面向系统底层开发人员、驱动开发者以及高级IT运维人员。它能够深入系统内核,对蓝屏崩溃转储文件(DMP)进行详尽分析,帮助用户精准定位蓝屏产生的根本原因。与常规应用软件不同,WinDbg 更像是一把技术手术刀,它能够读取系统内核中的底层数据,通过对内存转储文件、进程状态、线程调用栈等信息的深度解析,将晦涩难懂的十六进制错误代码转化为可以理解的诊断信息,从而高效地排查驱动冲突、内存损坏、系统服务异常等棘手问题。无论是专业开发者还是热衷于解决系统疑难杂症的爱好者,WinDbg 都是不可或缺的得力助手。
WinDbg迎来重大功能升级,全面优化了内核调试体验。新版增强了蓝屏分析调试能力,支持更精准的故障根因定位与自动化脚本集成,大幅缩短问题排查时间。界面交互更加流畅,新增多窗口布局管理及智能命令补全功能,提升操作效率。同时,强化了对现代Windows系统架构的兼容性,确保在复杂场景下的稳定性。早期用户反馈显示,调试性能显著提升,尤其在处理大型内存转储文件时响应速度更快。社区呼声较高的符号加载优化也已落地,有效减少等待时间。此次更新聚焦于实用性与易用性平衡,旨在为开发人员与运维工程师提供更强大、直观的调试工具,助力快速解决系统级难题。
WinDbg 的核心价值在于其无与伦比的DMP文件分析能力。当Windows系统发生蓝屏后,会自动生成一个包含崩溃瞬间系统状态的内存转储文件。WinDbg 能够加载这种DMP文件,并通过执行`!analyze -v`等命令,快速提取出错误代码、错误参数以及导致崩溃的驱动程序模块。它能够自动定位到引发故障的代码指令地址,并显示调用堆栈,让用户一目了然地看到是哪个驱动或系统文件在什么操作下触发了崩溃。这种深入底层的分析能力,是其他简易蓝屏查看工具无法比拟的。
除了事后分析,WinDbg 还具备强大的实时调试功能。开发者可以将其附加到正在运行的进程上,查看内存、寄存器和线程状态,并设置断点来暂停程序执行,逐行追踪代码逻辑。对于驱动开发者而言,WinDbg 支持内核模式调试,可以配合虚拟机或双机调试线,对驱动代码进行实时跟踪。这种源码级或汇编级的调试能力,为排查内存泄漏、死锁、异常崩溃等复杂问题提供了强有力的支持,是高质量驱动开发的最后一道防线。
WinDbg 支持使用JavaScript或C++等语言编写调试器扩展脚本。用户可以将一系列复杂的分析操作封装成脚本,实现一键式自动化分析。例如,可以编写脚本来自动提取多个DMP文件的共同错误模块,或是在崩溃时自动收集特定内存区域的数据。这种扩展机制不仅提升了工作效率,也使得WinDbg 能够适应各种特殊场景的定制化需求,从而满足企业级用户对批量处理与深度定制的期望。
| 功能模块 | 具体说明 | 应用场景 |
|---|---|---|
| 内存转储分析 | 解析DMP文件,输出错误代码与堆栈,定位崩溃驱动。 | 蓝屏后快速找出问题根源 |
| 实时调试 | 附加进程,支持断点、单步、内存读写检查。 | 驱动开发、软件逆向分析 |
| 命令扩展 | 执行`!analyze`、`!process`等扩展命令。 | 深入查看系统内核数据结构 |
| 脚本自动化 | 支持JavaScript脚本,批量处理调试任务。 | 自动化分析多个DMP文件 |
| 多架构支持 | 兼容x86、x64、ARM架构。 | 调试不同平台的系统与程序 |
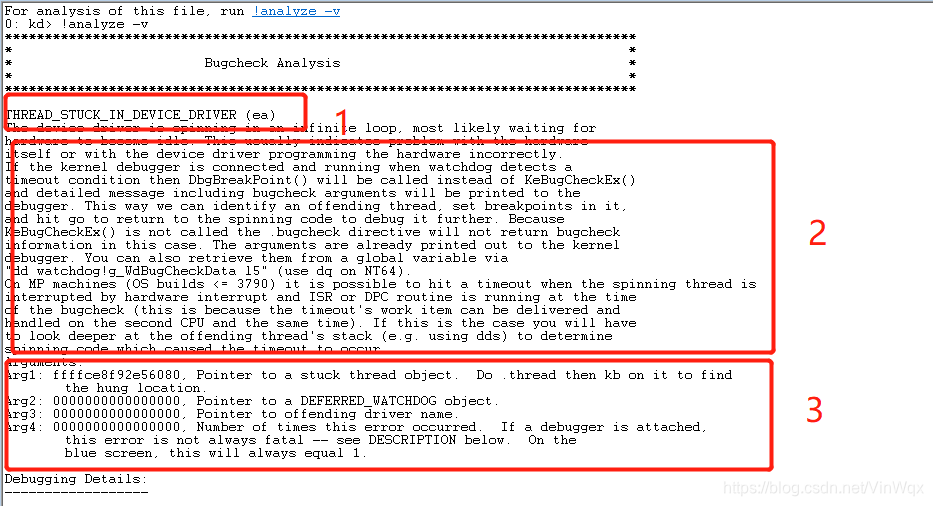
WinDbg 的使用主要分为两个场景。对于蓝屏分析,你只需打开WinDbg,点击“File→Open Crash Dump”选择C:\Windows\Minidump下的DMP文件,然后在底部的命令框中输入`!analyze -v`并按回车,等待分析完成后即可看到错误代码与导致崩溃的驱动文件。对于实时调试,请点击“File→Attach to a Process”,选择需要调试的进程,然后可以使用“Debug→Break”中断进程,输入`k`查看调用堆栈。
首先确保DMP文件完整,然后使用WinDbg打开。在命令框输入`!analyze -v`,它会自动解析并输出关键信息,重点看“MODULE_NAME”和“IMAGE_NAME”字段,它们直接指向了引起崩溃的驱动或系统文件。如果提示“Use !analyze -v to get detailed debugging information”,请耐心等待符号加载完成。若分析结果不够明确,可继续输入`lmN t n`列出所有已加载模块,手动排查可疑驱动。
WinDbg 是微软官方发布的调试工具,安全性毋庸置疑。但请务必从官方或可信的下载站获取,例如本文提供的腾讯软件中心链接,该平台已对软件进行安全检测,无病毒无捆绑。避免使用来路不明的破解版或绿色版,以免被植入恶意代码。下载后建议使用杀毒软件进行扫描,确保万无一失。
WinDbg是Windows内核级调试利器,专用于分析蓝屏(BSOD)Dump文件。安装时建议通过Microsoft Store获取最新“Windows Debugger”组件,确保版本兼容10.0.26100及以上系统。使用前务必配置符号路径:在设置中添加微软公共符号服务器(srv*https://msdl.microsoft.com/download/symbols),否则无法解析堆栈。
常见问题包括加载Dump后显示“未找到模块”,通常因符号缺失或缓存损坏所致,可尝试清除符号缓存并重新下载。分析流程为:打开.dmp文件,输入命令“!analyze -v”自动提取故障原因、错误代码及疑似驱动模块。注意区分用户态与内核态模式,分析系统崩溃需选择“Kernel Mode Debugging”。若遇权限不足,请以管理员身份运行。建议定期更新WinDbg以支持新硬件驱动签名验证机制,提升诊断准确率。
 疯师傅苹果数据擦除
 Rufus
 腾讯桌面整理
 IDA反编译系统插件免费版
 系统软件 / 18.4M / 26-10-08
 系统软件 / 2.2M / 26-07-24